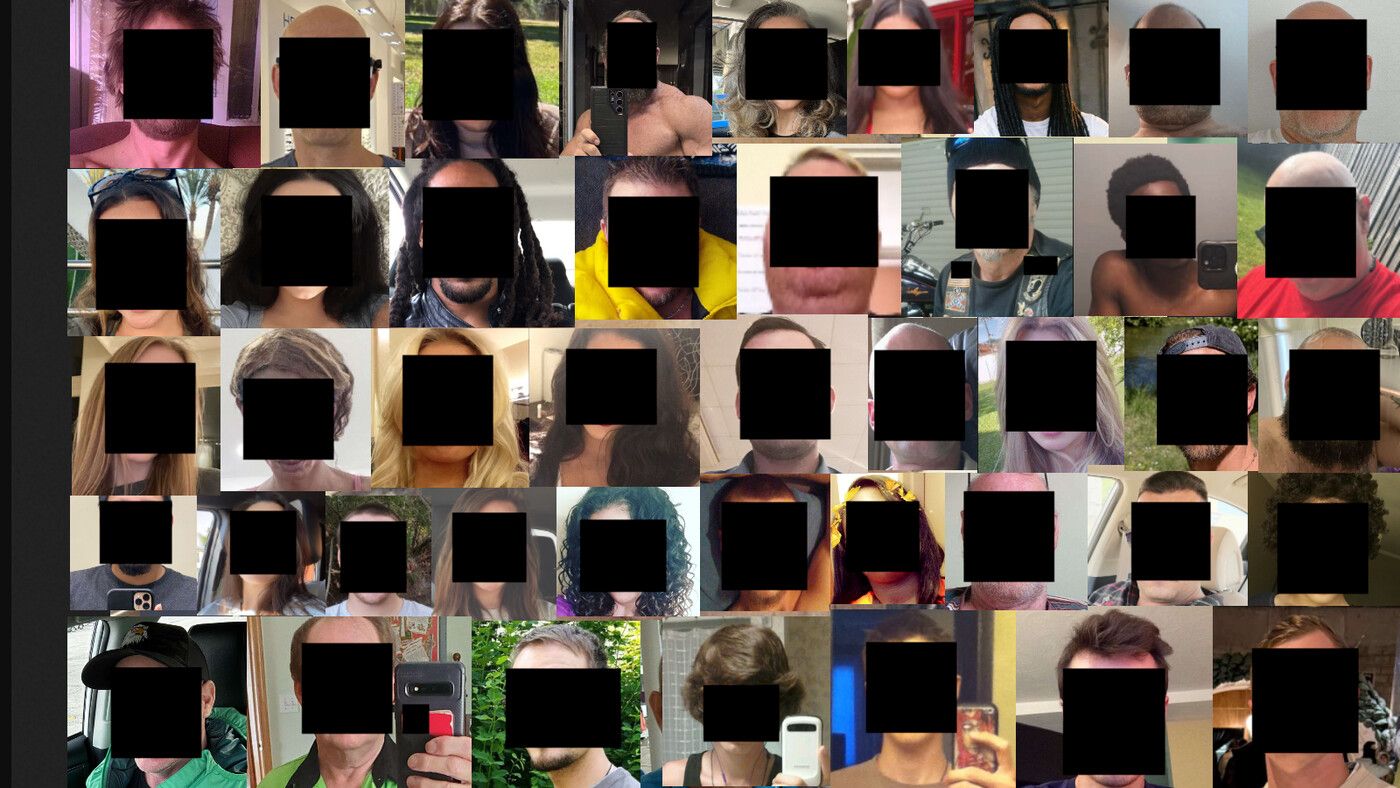
Kik, një aplikacion popullor amerikan i mesazheve të çastit, ka pasur rrjedhje të fotove të profileve në internet, duke vënë në rrezik madje edhe fëmijët dhe të rinjtë. Për ta bërë situatën edhe më shqetësuese, disa nga imazhet që po dilnin ishin aq të rënda, saqë studiuesi që i gjeti ato i raportoi në Qendrën Kombëtare për Fëmijët e Zhdukur dhe të Shfrytëzuar në SHBA.
Studiuesi i sigurisë Jeremiah Fowler zbuloi një bazë të dhënash të pashifruar dhe pa mbrojtje me fjalëkalim, e cila ishte e aksesueshme për këdo që kishte një shfletues dhe një lidhje interneti – mjafton që të dinin se ku të kërkonin.
Këtë herë, ai gjeti një bazë të dhënash që përmbante pak më shumë se 150 milionë imazhe të ngarkuara midis viteve 2021 dhe 2026. Ato ishin shënuar si miniatura dhe origjinale, që do të thotë se të paktën gjysma – rreth 75 milionë – ishin imazhe dhe foto unike me format të madh. Fowler më vonë përcaktoi se ato ishin shënuar si “profile” dhe ishin të lidhura me Kik.
I lançuar në vitin 2010, Kik ka raportuar historikisht më shumë se 300 milionë llogari të regjistruara, megjithëse shifrat e tij aktuale të përdoruesve aktivë nuk janë bërë publike. Google Play liston më shumë se 100 milionë shkarkime, ndërsa Fowler pretendon se aplikacioni ka më shumë se 120 milionë përdorues të regjistruar dhe rreth 15 milionë përdorues aktivë.
Kik është në pronësi të MediaLab, një kompani me bazë në SHBA, e cila zotëron gjithashtu platformën e rrjeteve sociale Whisper dhe prona të tjera të medias dixhitale.
“Skedarët ishin të strehuar në një bazë të dhënash në cloud dhe mund të shiheshin gjithashtu në çdo shfletues uebi përmes URL-së direkte të strehimit dhe një nën-dosjeje në domenin kryesor të Kik,” tha Fowler.
“Emri i bazës së të dhënave dhe fakti që burimet e imazheve ishin gjithashtu të strehuara në një nën-domen të lidhur me Kik, ofruan prova të forta se të dhënat e ekspozuara ishin të lidhura me platformën.”
Studiuesi e njoftoi Kik për gjetjet e tij dhe baza e të dhënave u mbyll shpejt. Megjithatë, kompania nuk iu përgjigj një kërkese për koment, kështu që nuk dihet se sa njerëz u ekspozuan (75 milionë foto origjinale nuk do të thotë domosdoshmërisht 75 milionë njerëz – ka gjasa të ketë dublikata dhe llogari të rreme), për sa kohë baza e të dhënave mbeti e hapur, kush e menaxhonte atë (Kik, MediaLab, apo një palë e tretë), dhe nëse ndonjë aktor keqdashës e gjeti atë përpara Fowler-it (gjë që është gjithmonë një mundësi).
Kjo është një lajm relativisht standard në botën e bazave të të dhënave të konfiguruara gabimisht pa dashje. Gjetjet morën një kthesë të errët kur Fowler zbuloi se në një kampion prej rreth 2,000 imazhesh, kishte 66 foto profili që dukeshin se përmbanin materiale të abuzimit seksual të fëmijëve (CSAM).
Fowler sugjeron se Kik është kryesisht një platformë për adoleshentët dhe të rinjtë: “Në vitin 2016, platforma e mesazheve përdorej nga afërsisht 40% e adoleshentëve amerikanë dhe një artikull i fundit i botuar nga American Enterprise Institute deklaroi se 70% e përdoruesve të Kik janë në grupmoshën 13 deri në 24 vjeç.
“Në vitin 2025, kushtet e shërbimit të Kik u përditësuan për të deklaruar se aplikacioni është vetëm për individët e moshës 18 vjeç e lart. Në shqyrtimin tim të kufizuar të imazheve të ekspozuara publikisht, pashë imazhe të shumta të individëve që dukeshin të ishin nën moshën 18 vjeç,” vëren raporti.
Ndërsa raporti është i kujdesshëm, duke thënë se një imazh i vetëm nuk mjafton për të përcaktuar moshën e dikujt, ai deklaron se Fowler i raportoi disa nga imazhet në Qendrën Kombëtare për Fëmijët e Zhdukur dhe të Shfrytëzuar (NCMEC) dhe në zyrën e Prokurorit të Përgjithshëm të Connecticut.
“Në një përzgjedhje të rastësishme nga kampioni i kufizuar i skedarëve, pashë një numër të madh fotosh profili që përmbanin nuditet ose përmbajtje me tematikë për të rritur,” theksoi studiuesi.
Burimi: TechRadar.com