VPN-të e dyshimta i japin përdoruesve një “ndjenjë të rremë sigurie”. Por pse po synohen përdoruesit rusë?
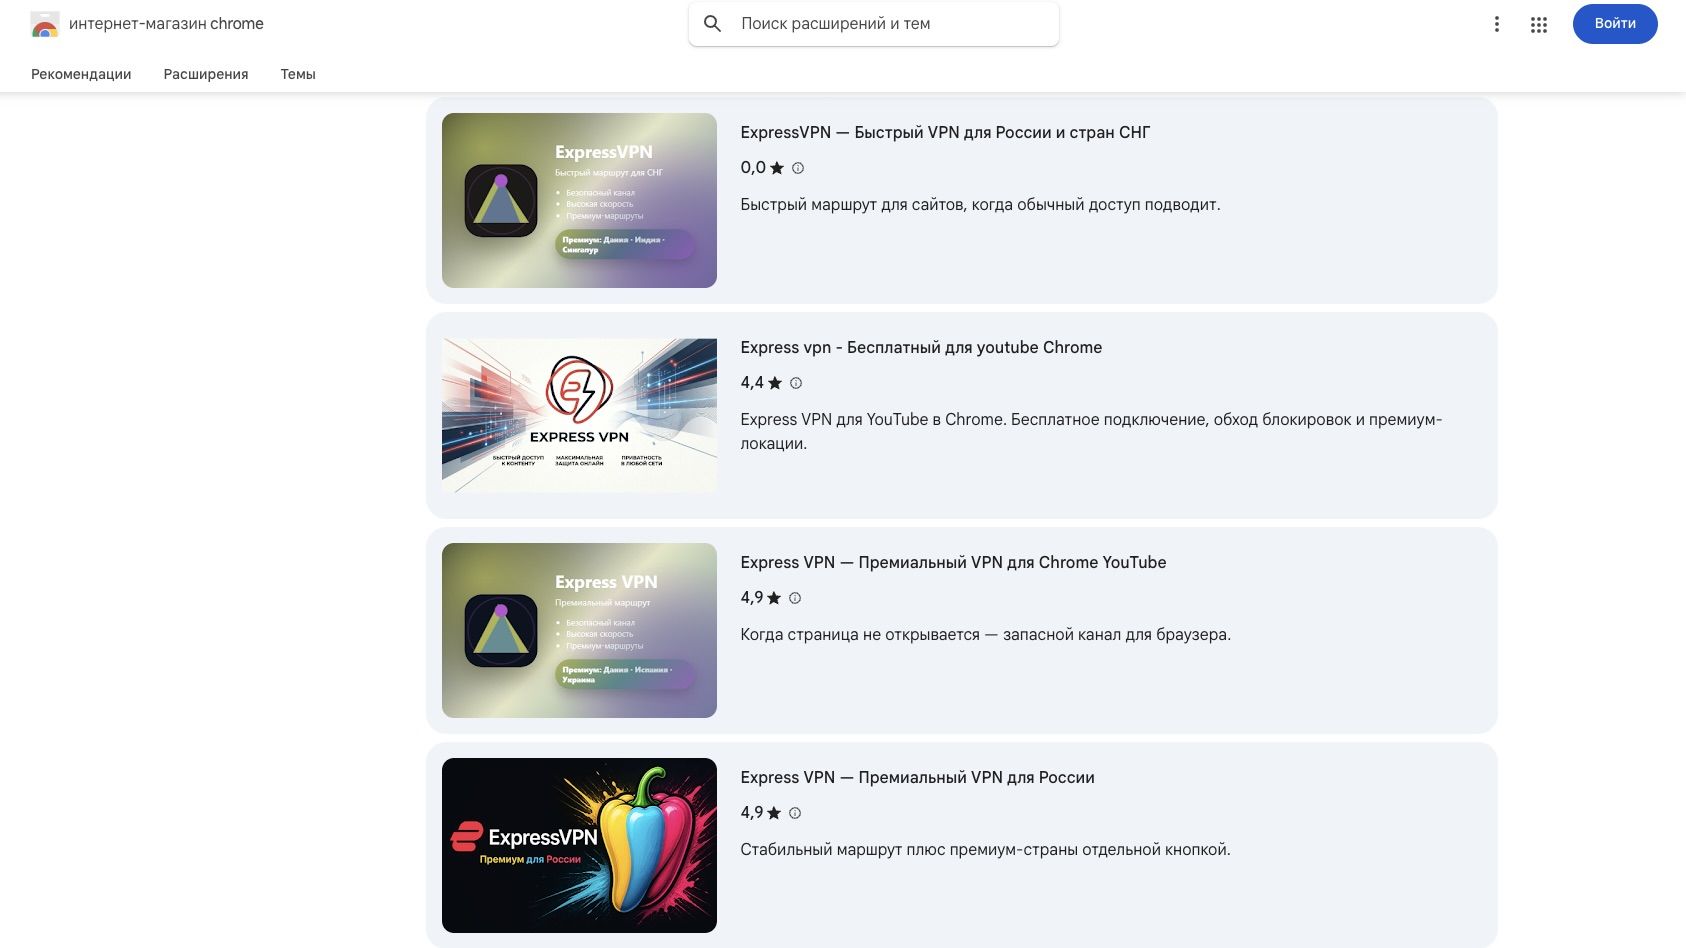
Një hetim ekskluziv i TechRadar në Chrome Web Store të Google-it zbuloi më shumë se 350 ekstensione VPN të pavendosmërt që synojnë përdoruesit rusë, shumë prej tyre duke imituar markat e njohura. Bashkë, këto mjete kanë akumuluar mbi 218.000 përdorues.
Nuk është hera e parë që janë zbuluar ekstensione VPN potencialisht të rrezikshme. Më herët këtë vit, Palo Alto zbuloi një numër të konsiderueshëm ekstensionesh VPN të rrezikshme që mund të shkaktojnë rrjedhje të trafikut të internetit të përdoruesve. Është shqetësuese se 89 prej këtyre ekstensioneve janë ende aktive dhe të disponueshme.
Pra, pse ka aq shumë ekstensione VPN të dyshimta që synojnë specifikisht rusët dhe cilat janë rreziqet e përdorimit të këtyre produkteve me cilësi të ulët?
Gjithsej, ne zbuluam se ka 369 ekstensione VPN ruse të disponueshme në Chrome Web Store të Google-it që dështojnë testet themelore të transparencës dhe profesionalizmit.
Afër çdo ekstensioni që analizuar liston një adresë personale anonime Gmail, në vend të një kontakti profesional të zhvilluesit. Dhe duket se këto operatorë drejtuan një numër të madh ekstensionesh; vetëm 70 zhvillues janë përgjegjës për të gjitha ekstensione që gjetëm, me një adresë e-mail e lidhur me 24 aplikacione individuale.
Afër tre të katërta e këtyre VPN-ve e vendosin politikën e privatësisë në platformën anonime Telegra.ph të Telegramit, e cila fsheh pronarin e vërtetë të shërbimit, dhe pothuajse gjysma (47%) kanë më shumë recensione se përdorues, gjë që mund të tregojë manipulim të recensioneve.
Ndër të tjera, ne gjetëm më shumë se 120 ekstensione që përdorin një emër të lidhur me një markë të ligjshme.
Emri që u “pushtua” më shpesh ishte “Happ” – një klient i posaçëm proxy që përdoret gjerësisht në Rusi – i cili u “pushtua” nga më shumë se 15 ekstensione. Ndër ofruesit kryesorë ndërkombëtarë, ne gjetëm shtatë ekstensione që imitonin Windscribe dhe pesë që e imitonin ExpressVPN.
Të dy kompanitë thanë për TechRadar se janë të vetëdësuar për ekstensione “kopie” që shfaqen në Chrome Web Store dhe se shpesh kërkojnë nga Google që t’i heqë ato kur zbulohen.
Cherlynn Cha, Drejtoreshë e Operacioneve të Sigurimit në ExpressVPN, tha se “ekstensione ‘kopie’ i vënë njerëzit në rrezik” sepse u japin “një ndjenjë të rremë sigurie”. Kompania shtoi se punëson një “partner zbatim” për të kërkuar në internet për përdorim të paautorizuar të emrit të kompanisë.
Megjithatë, zbatimi mund të jetë sfidues. Rebecca Rosenberg, Drejtoreshë e Rritjes në Windscribe, tha: “Aktualisht, është si një lojë ‘goditje-e-lules’, ekstensioni i kopjuar hiqet dhe dy të tjerë shfaqen”.
Dhe të dhënat e mbështesin këtë. Një adresë e-mail që zbuluam është e lidhur me 14 aplikacione, me numrin e saktë që ndryshon vazhdimisht ndërsa ekstensione të reja zëvendësojnë ato që hiqen.
Ndryshe nga shumë ekstensione të tjera, VPN-të kanë potencialin të aksesojnë një sasi të madhe të dhënash të ndjeshme. Në fakt, një ekstensioni VPN kërkon “më shumë akses sesa pothuajse çdo gjë tjetër në dyqan”, tha Rosenberg.
Një VPN funksionon duke cifruar dhe ri-drejtuar lidhjen tuaj të internetit përmes një nga serverët e saj. Ndërsa një VPN e ligjshme përmirëson privatësinë tuaj dixhitale, ajo do të thotë edhe që ju po transferoni të gjithë besimin tuaj nga ofruesi juaj i shërbimit të internetit drejt krijuesit të VPN-së.
Theorikisht, zhvilluesi anonim mund të shohë gjithçka që ofruesi juaj i shërbimit të internetit monitoron zakonisht. Për shembull: faqet e internetit që vizitoni, kohërat dhe adresa juaj e IP në shtëpi.
“Është shumë besim që duhet të jepni”, tha Cha. Rosenberg shtoi se dhënia e të dhënave tuaja “te një zhvillues anonim me një adresë e-mail personale dhe një politikë privatësie që nuk ngarkohet është e kundërta e privatësisë”.
Pa testim dinamik të detajuar të të gjithë ekstensioneve, është e pamundur të dihet cilat mund të jenë të dëmshme për përdoruesit dhe cilat janë thjesht jo-profesionale. Megjithatë, Palo Alto më parë zbuloi më shumë se 350 aplikacione që ishin të lidhura me mbledhjen e të dhënave të përdoruesve përmes ndërhyrjes së trafikut.
Në testet tona, 89 prej këtyre ekstensioneve ishin ende të disponueshme për përdoruesit rusë, ndërsa adresat e-mail të lidhura me këto ekstensione kanë vazhduar të luanin aplikacione të reja që nga zbulimi fillestar.
Një adresë e-mail – ‘vale99505@gmail[.]com – u shënua fillimisht nga Palo Alto në korrik. Sipas njoftimit të kompanisë për inteligjencën e kërcënimeve, adresa ishte e lidhur me ekstensione që nuk ofrojnë “mbrojtje të cifruar tipike si ekstensione VPN të njohura”, duke shtuar se “aktori i kërcënimit” që drejton aplikacionet “ka akses në të gjitha komunikimet”.
Sipas testeve tona të fundit, gjashtë ekstensione të lidhura me këtë adresë janë ende të disponueshme për shkarkim.
Në momentin e publikimit, Google nuk kishte përgjigjur kërkesat për koment. TechRadar ka ndarë listën e plotë të ekstensioneve me kompaninë dhe do të monitorojë disponueshmërinë e tyre në javët e ardhshme.
Windscribe tha se Google “duhet patjetër të bëjë më shumë” për të mbrojtur përdoruesit e tij nga takimi me ekstensione VPN të pavendosmërt në Chrome Web Store, ndërsa ExpressVPN konfirmoi se kompania favorizon “verifikime më të forta për mjetet e privatësisë dhe sigurisë”.
Përpërkimi me rritjen e ekstensioneve VPN të pavendosmërt është e rëndësishme për të gjithë. Por nuk është surprizë që ky rrjet i caktuar është i fokusuar në Rusi.
Që nga pushtimi i plotë i Ukrainës në vitin 2022, autoritetet ruse kanë lançuar një sulm të paprecedent mbi lirinë digjitale. Mijëra faqe internet janë bllokuar në vend, përfshirë mediat ndërkombëtare, platformat sociale dhe lojërat.
Duke qenë se nuk është dhënë asnjë tekst burim, nuk mund të kryej një përkthim. Ju lutem, furnizoni tekstin që dëshironi të përkthehet.
Burimi: TechRadar.com